NPB GRE/VXLAN隧道封装:远程流量分析部署指南
在网络流量监控领域,NPB(Network Packet Broker,网络流量可视化分析平台)传统上采用与生产交换机直连的部署方式——镜像流量从交换机流入NPB,经ACL过滤后转发给后端分析工具。
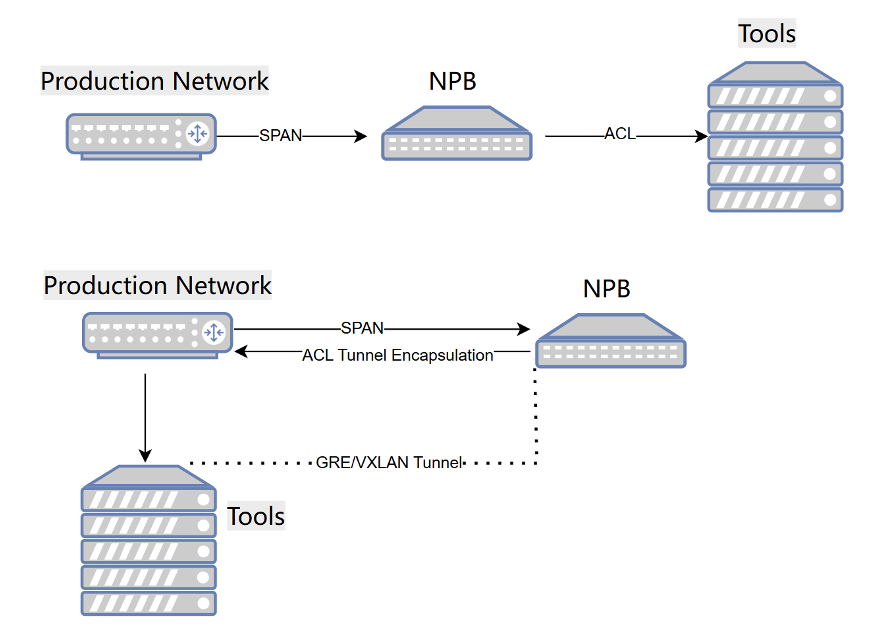
但越来越多客户需要,NPB输出流量不再直连工具,而是通过三层网络,借助GRE、VXLAN等隧道封装技术将流量跨网络传输至分析平台。本文将完整拆解这一技术方案的驱动因素、实现原理及配置方法。
为什么NPB需要隧道封装?
工具直连模式:端口占用与布线成本
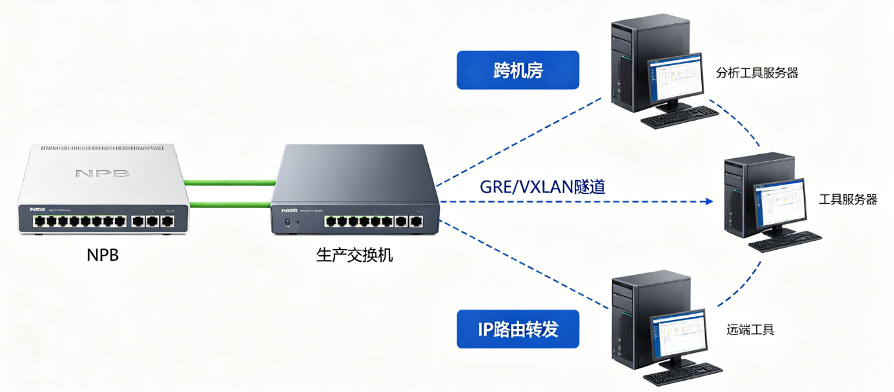
传统直连方案下,所有分析工具都接入NPB的物理端口。随着工具数量增加,NPB端口迅速被占满,客户不得不扩容设备或调整拓扑。
隧道方案则完全不同,NPB与生产交换机之间的连线是固定的,流量处理规模扩大时只需增加两者之间的链路带宽;新增工具仅需修改配置,物理拓扑无需任何改动。
分布式采集:空间有限场景的破局之道
隧道封装还催生了新的部署架构——分布式采集、集中式分析:
- 在A、B、C等多个采集点各部署一台NPB,独立采集本区域流量;
- 流量经ACL过滤后统一通过三层网络隧道化,发送至中心分析平台;
- 每个采集点仅需一台设备,空间利用率极高。
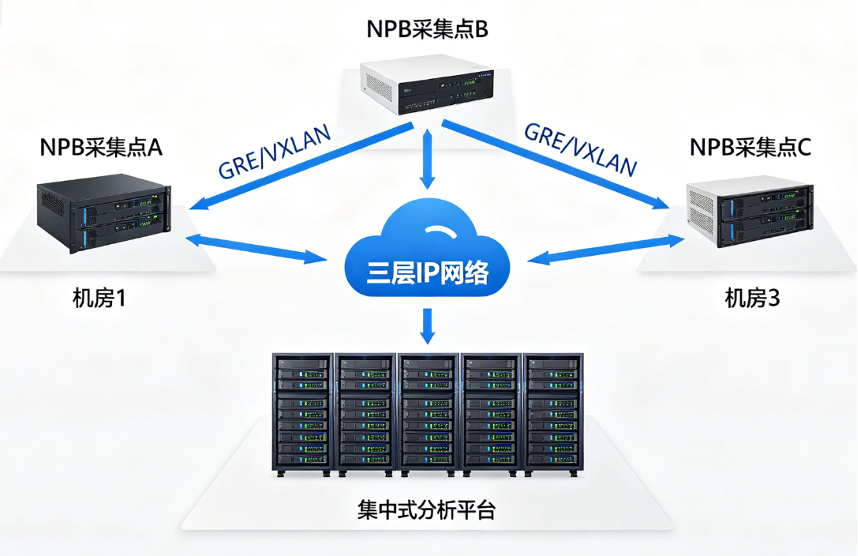
这一模式尤其适合铁路、金融网点等空间受限的场景——采集点位小、无法堆叠多台设备,分布式部署恰好契合。
NPB隧道封装的技术原理:GRE与VXLAN对比
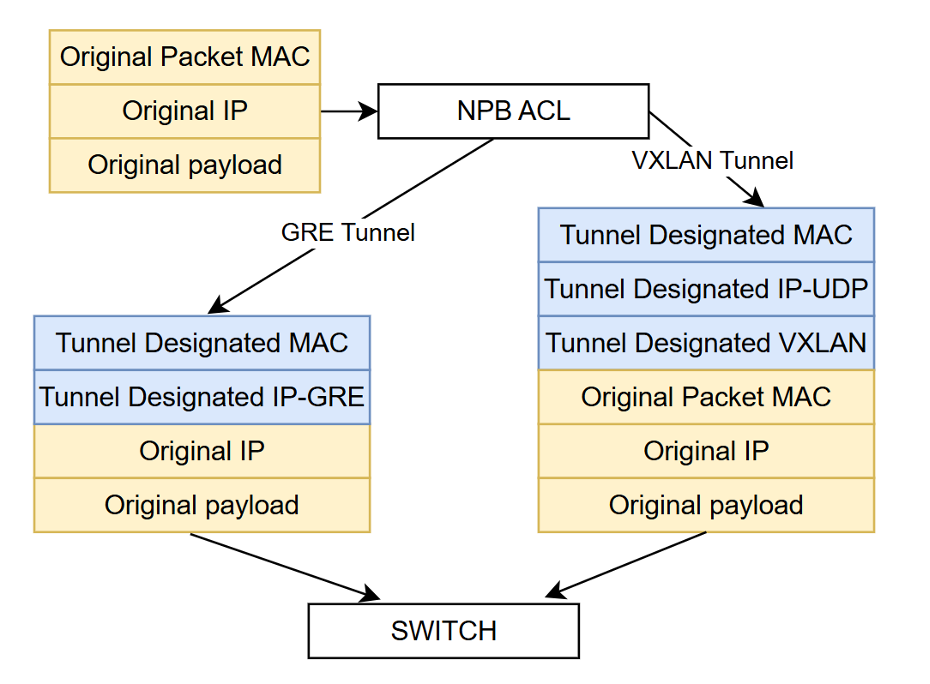
IP GRE封装:剥离原始MAC头
原始报文(MAC + IP + Payload)经ACL过滤后,NPB会去除原始MAC头,在原始IP报文前新增隧道MAC头与IP GRE隧道头。
VXLAN封装:保留原始MAC帧
VXLAN的处理类似,但保留原始报文的MAC头,在原始以太帧外层叠加。
外层的源MAC默认取设备本机MAC(可自定义),目的MAC需手工指定——通常填写NPB与三层网络互联设备的MAC。
两者差异源于协议本身:
- GRE(IP over GRE)协议规范本就不要求携带内层以太头;若加入原始MAC,则演变为NVGRE;
- VXLAN协议规范要求其后紧跟原始以太帧,去掉MAC就不再是VXLAN。
需要强调的是,NPB借用的是现成的协议封装格式,其核心目标是让三层网络能够完成转发,并不承载GRE/VXLAN原生协议的全部业务功能(如EVPN)。(NVGRE因为头部更短,也是后续规划方向之一。)
NPB隧道封装配置实操指南
Step 1:创建隧道(Tunnel Handler)
在NPB的转发策略界面点击”全局配置”,进入Tunnel Handler,选择添加隧道:
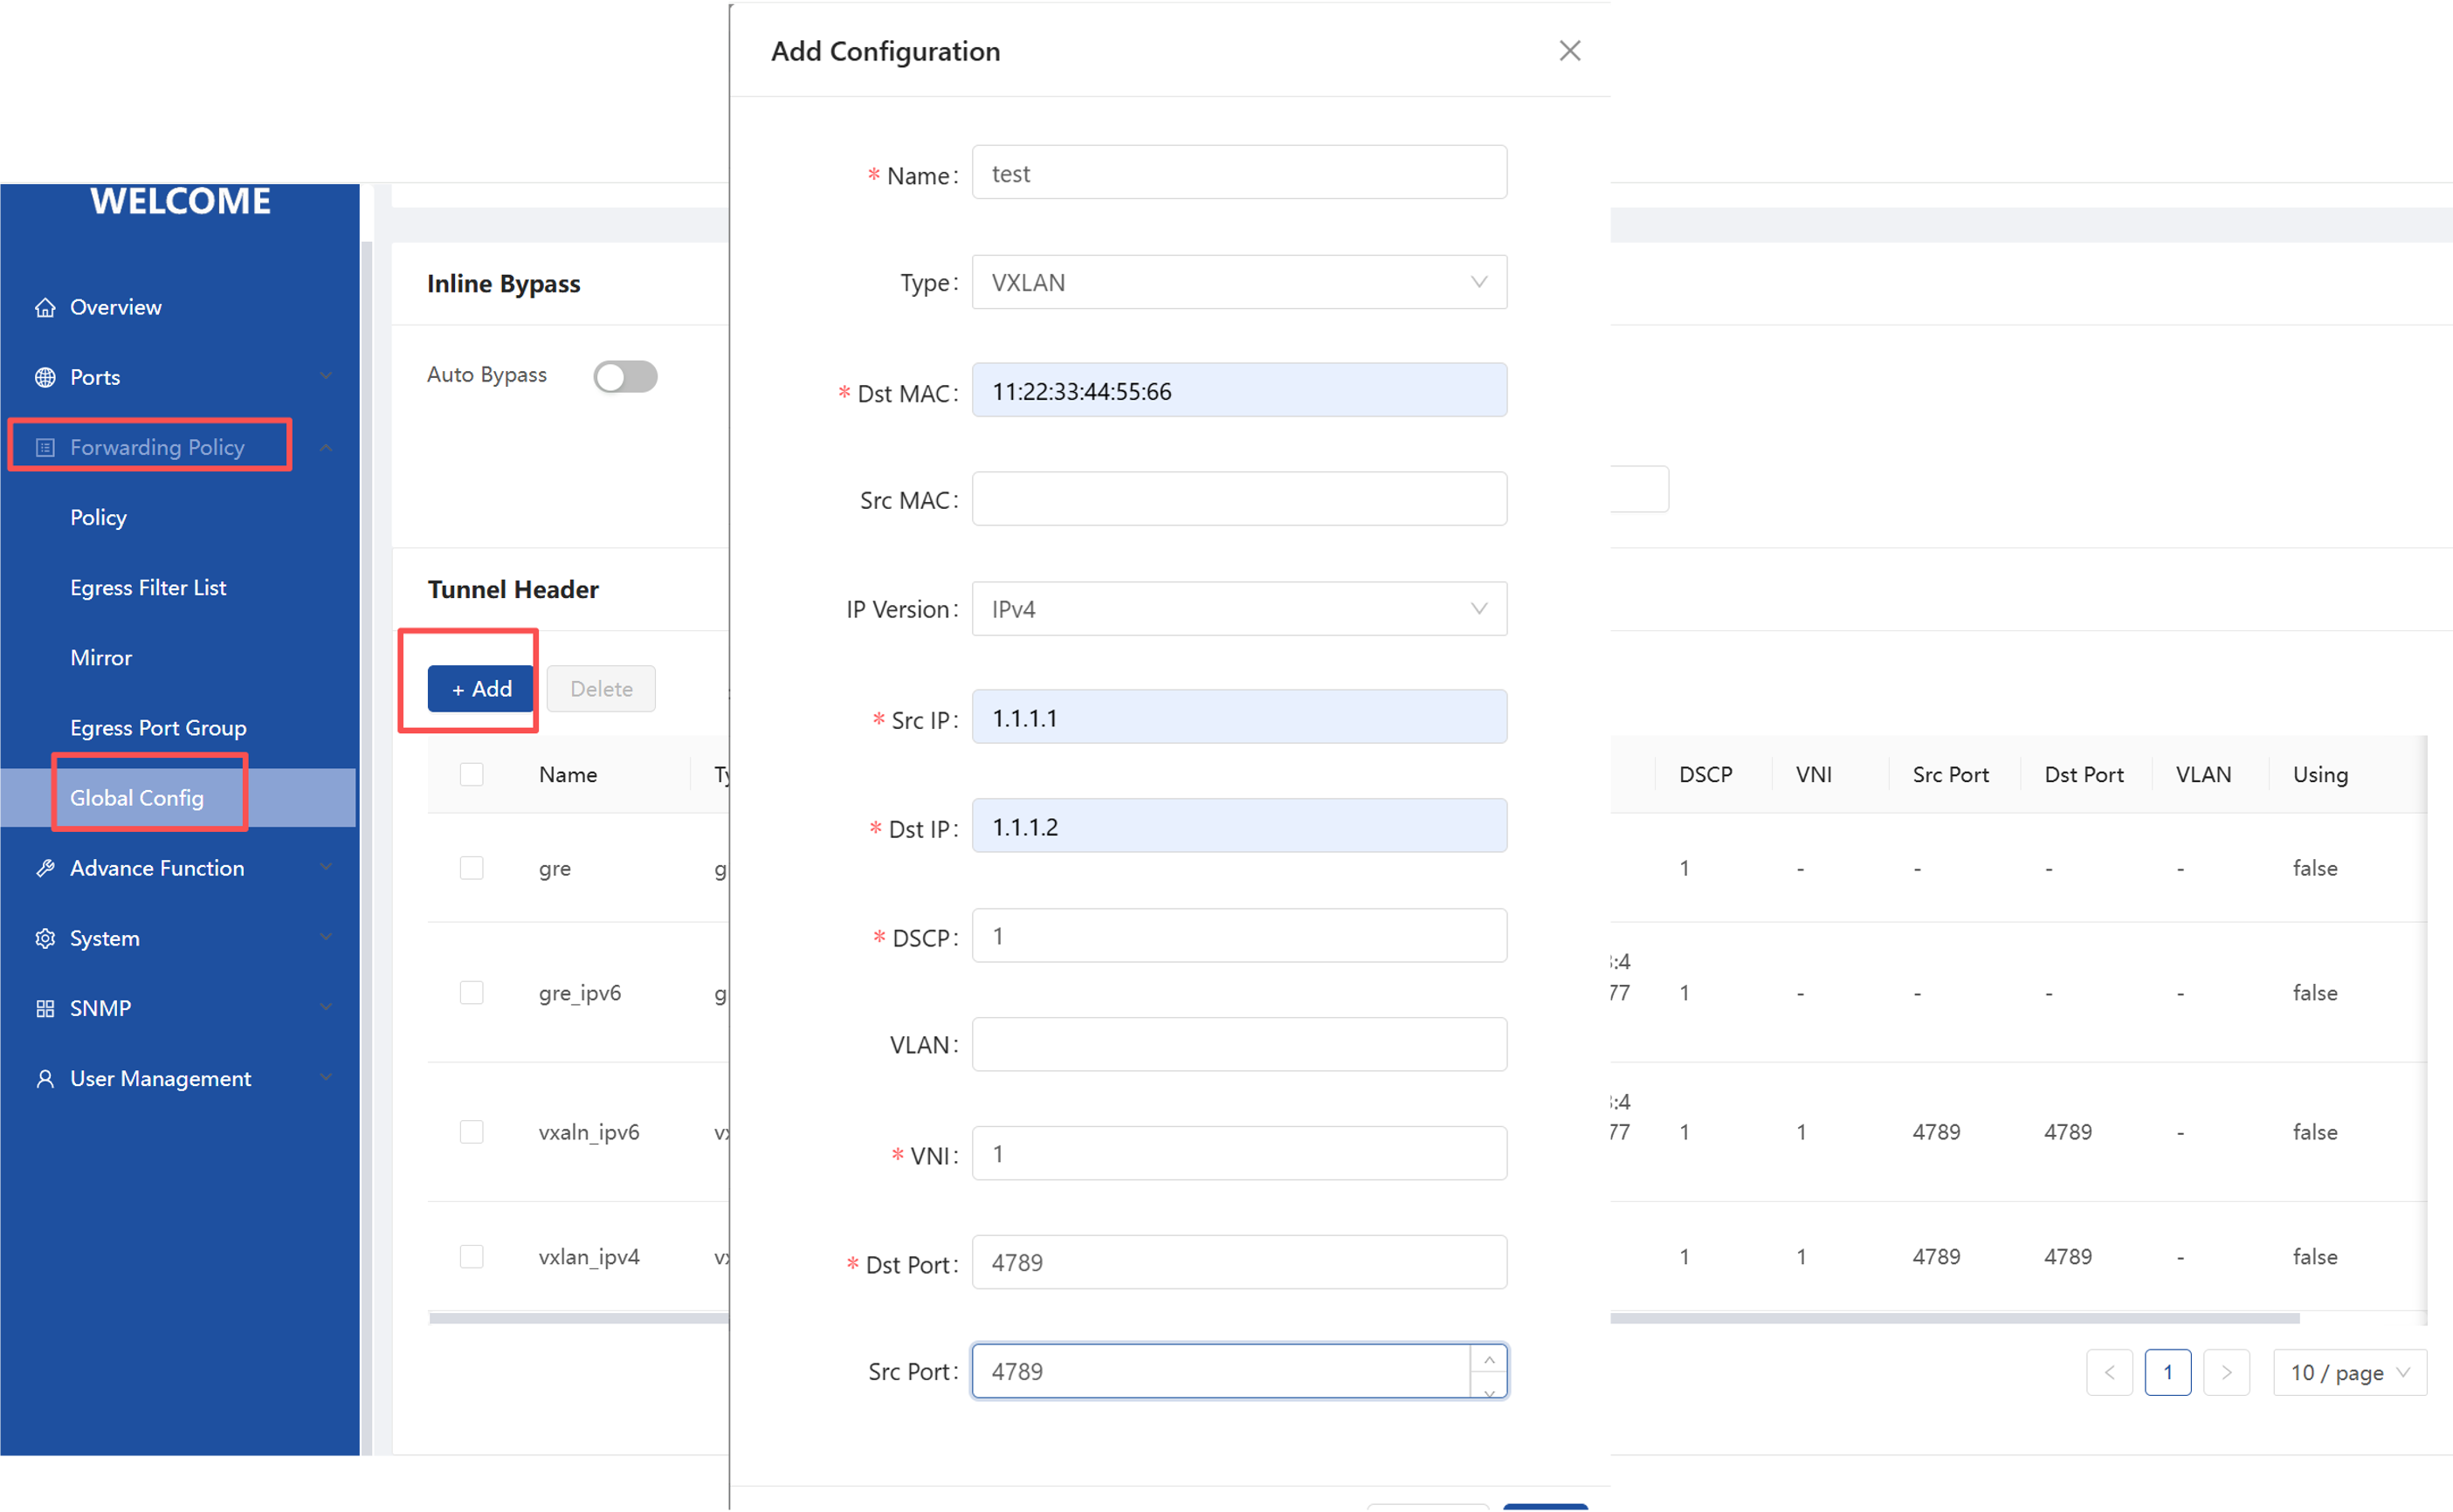
| 字段 | 说明 |
| 目的MAC(DMAC) | 必填,通常为下一跳互联设备MAC |
| 源MAC | 选填,缺省为设备本机MAC |
| 隧道源/目的IP | 必填,支持IPv4与IPv6 |
| VNI | VXLAN必填 |
| UDP源端口 | 选填,缺省4789,可自定义 |
| VLAN Tag | 选填,会在隧道MAC与IP之间插入一层VLAN标记,便于客户打标管理 |
GRE隧道的字段基本一致,同样支持VLAN标记与IPv6。
Step 2:绑定转发策略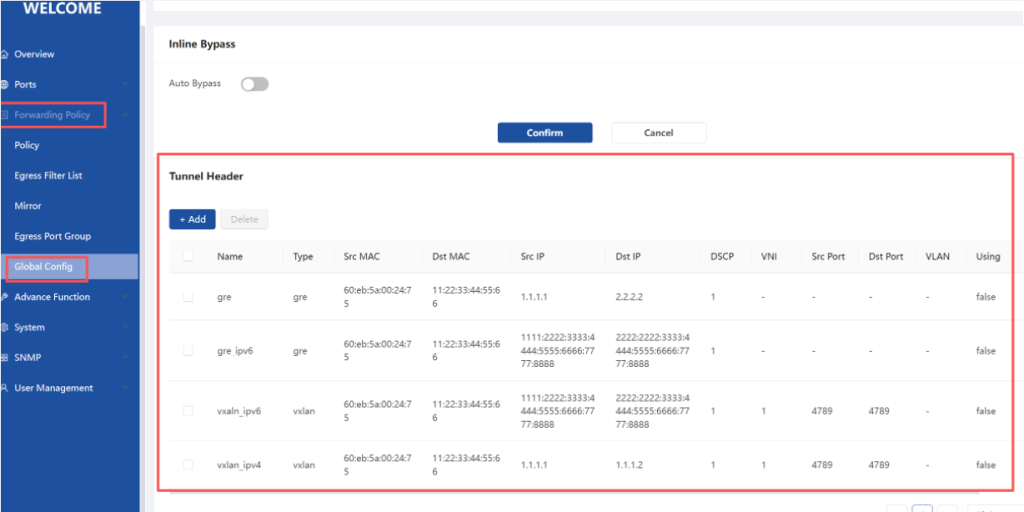
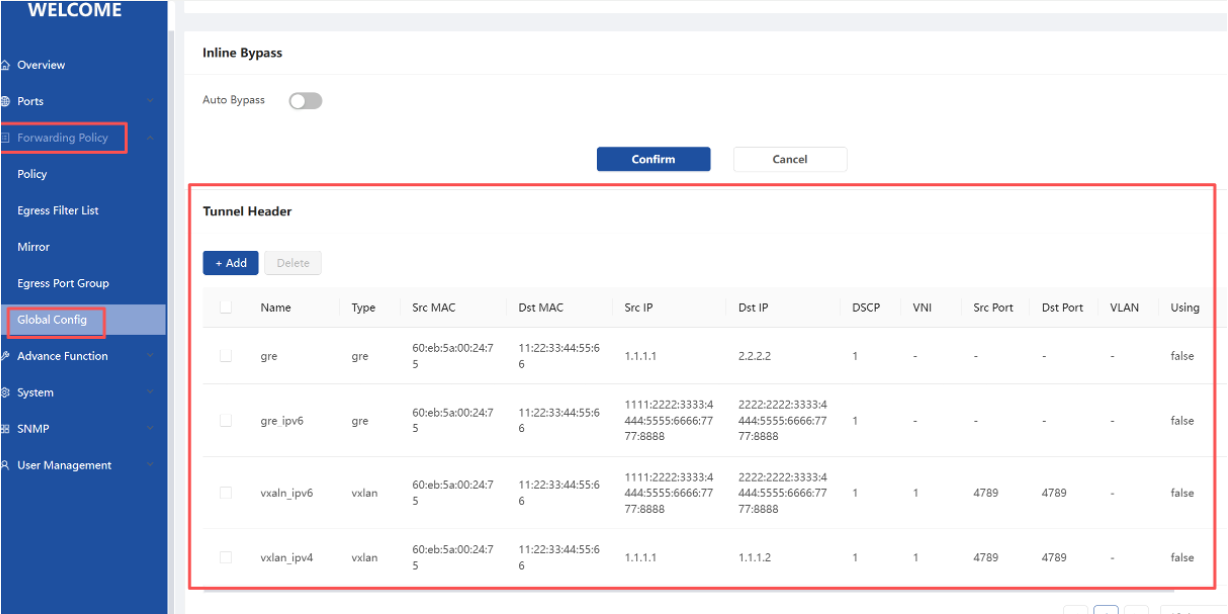
隧道创建成功后,进入转发策略(Forward Policy)页面——这是NPB完成核心转发的核心模块。在策略的入口、出口配置基础上,点击”封装名称”关联已创建的隧道。经该策略输出的所有流量都会额外叠加一层隧道头,由三层网络按隧道目的IP完成转发。
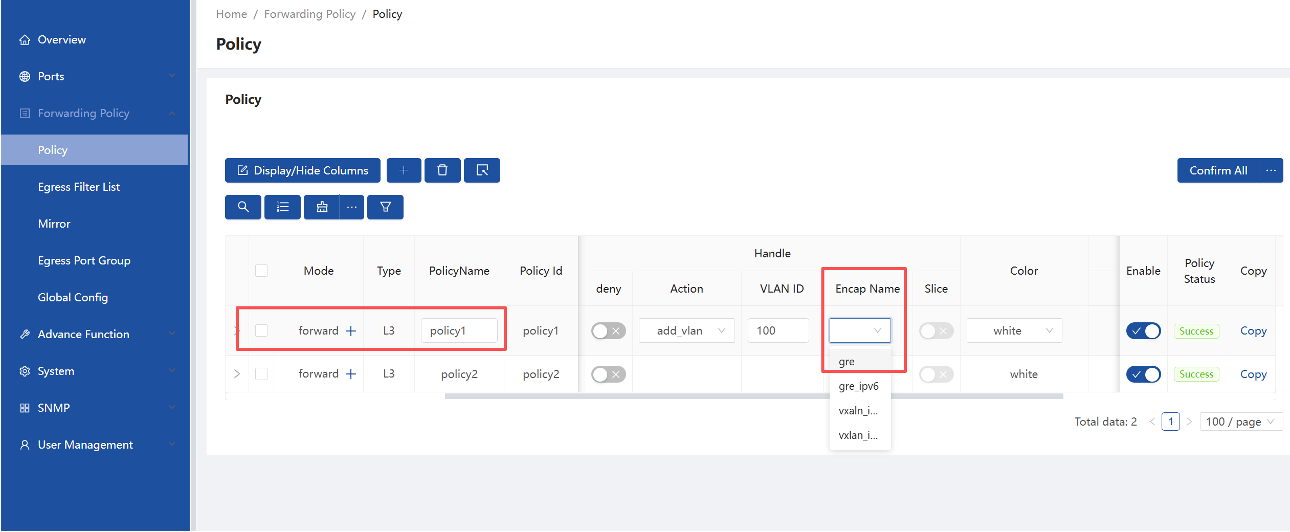
【配置注意事项:只能删除重建】
- 隧道不支持修改,只能删除后重建:隧道绑定后底层关联关系已固化,修改会导致异常;
- 隧道若已绑定策略,需先在策略中解绑,才能删除隧道;
- 外层封装字段务必与对端网络规划核对一致,避免转发黑洞。
落地中的关键问题与进阶规划
目的MAC自动学习(ARP解析)
当前DMAC需手工填写,但实际组网中对端IP往往已知而MAC未知。后续将支持下一跳IP配置 + ARP自动学习,免除手动维护MAC的运维负担。
MTU与报文分片问题
隧道封装会给原始报文增加几十字节头部。即使入站报文MTU合法(如1500字节),封装后出站可能超过MTU:
- 部分网络支持分片转发,部分则直接丢包
- 规划中的方案是:配置NPB出口MTU阈值,封装后超限报文由NPB自动分片;
- 但分片会改变原始报文形态,是否接受需与客户确认,此功能目前待定。
多隧道哈希实现负载均衡
当前一条策略绑定的隧道IP固定,大流量场景下交换机无法基于五元组做负载均衡。后续规划支持一条策略绑定多个隧道,NPB基于源IP等字段做哈希运算,选择对应隧道封装,将外层IP自然离散,使交换机能够进行ECMP负载均衡。
NVGRE与隧道终结(Tunnel Termination
- NVGRE:在GRE基础上保留原始以太帧,头部比VXLAN更短,降低解码开销;
- 隧道终结(Tunnel Termination):NPB早先已实现的功能——在端口上配置接收IP,接收远端GRE/VXLAN流量后剥掉隧道头还原原始报文,再转交给分析工具。这意味着分布式采集 + 集中终结的组合方案已可落地:前端NPB只做分布式封装采集,中心NPB剥掉隧道,后端的分析设备完全无需升级、无需支持隧道解码。
常见问题FAQ
Q1:GRE与VXLAN,该选哪个?
若工具依赖原始MAC信息,选VXLAN;若追求更短的封装头、更轻的解码负担,选GRE(或等待NVGRE)。三层网络只关心外层MAC与IP,内层格式由工具决定。
Q2:VXLAN会丢掉原始MAC吗?
不会。VXLAN规范要求内层为完整以太帧,原始MAC被完整保留。
Q3:隧道创建后能否修改?
不能。需先解绑策略,再删除隧道并重新创建。
Q4:NPB能剥掉隧道头吗?
可以。隧道终结功能已发布,端口配置接收IP即可接收并解封装GRE/VXLAN流量。


